Erste Schritte 7x Exponential Katalyst – Tech Deck (technische Präsentation)

English

7x Exponential Katalyst – Tech Deck (technische Präsentation)

Ein technischer Rundgang durch Katalyst in Folien: Architektur, Datenfluss, Anbindungen, Sicherheit, Betrieb, der Umstieg von WHMCS und die Lizenz.

Als PDF ansehen PDF herunterladen 20 Folien, 385.79 kB

1 / 20

Eine Präsentation für technisch Interessierte: Entwickler, Systemadministratoren und alle, die Katalyst prüfen. Blättern Sie mit Next slide oder über die Liste der Folien unten, lesen Sie alle Folien auf einer Seite, oder öffnen Sie das PDF. Einen nicht technischen Rundgang finden Sie unter Visuelle Einführung in 7x Exponential Katalyst.

Stand: 18. November 2026, nach dem Code und der Dokumentation der Erweiterung sowie den Live-Einstellungen von se7enx.com.

2 / 20

Was Katalyst ist

  • Die Hosting- und Abrechnungsplattform hinter 7x Hosting: Bestellung, Abrechnung, Domains, Hosting, Backups, Konten und Support in einem System.
  • Eine Erweiterung von Exponential 6 (6.0.15), dem PHP-Content-Management-System, das 7x pflegt: sevenx_katalyst.
  • Sie ersetzt WHMCS. WHMCS bleibt nur als schreibgeschütztes Archiv für Mitarbeiter erhalten.
  • Freie Software unter der GNU General Public License, Version 2 oder später.

3 / 20

Architektur

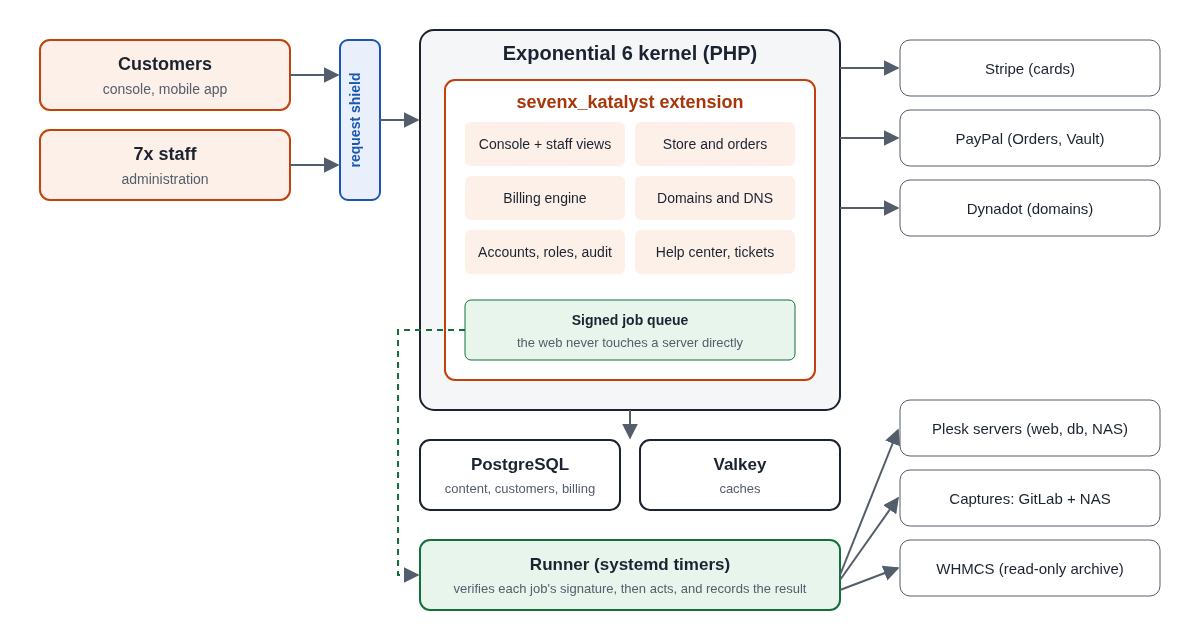
Architektur: der Exponential-6-Kernel mit Katalyst, PostgreSQL, Valkey, der signierten Job-Warteschlange, dem Runner und externen Diensten.
  • Die Webanwendung liest und schreibt nur ihre Datenbank und stellt signierte Jobs in die Warteschlange. Einen Server berührt sie nie direkt.
  • Ein Runner, gestartet von systemd-Timern, prüft jeden Job und führt ihn auf den Servern aus.

4 / 20

Die Erweiterung in Zahlen

TeilAnzahl
Module (Kunde, Konto, Mitarbeiter, Portal)4
Ansichten98
Datenbanktabellen (katalyst_*)64
Job-Typen mit eigenem Handleretwa 106
PHP-Klassendateien363
Konsolenskripte142
Unit-Test-Methoden856
Dokumentationsseiten37

Die Tabellen sind einmal beschrieben und werden für PostgreSQL, MySQL und SQLite erzeugt.

5 / 20

Daten und Caches

  • PostgreSQL enthält die Inhalte der Website und alle Katalyst-Tabellen: Kunden, Abonnements, Bestellungen, Rechnungen, Jobs, Audit.
  • Valkey enthält die Caches des Kernels.
  • Der Exponential-Kernel liefert Inhalte, Benutzer, Rollen und Richtlinien, Sitzungen, den Shop und die Administration. Katalyst ergänzt darauf seine Module, Dienste und Modelle.
  • Die Abrechnungsschicht hat eine Schnittstelle mit zwei Anbietern: die eingebaute Engine (Katalysts eigene Tabellen plus Stripe und PayPal) und den WHMCS-Anbieter, jetzt im Archivmodus.

6 / 20

Von der Bestellung über die Bereitstellung zur Abrechnung
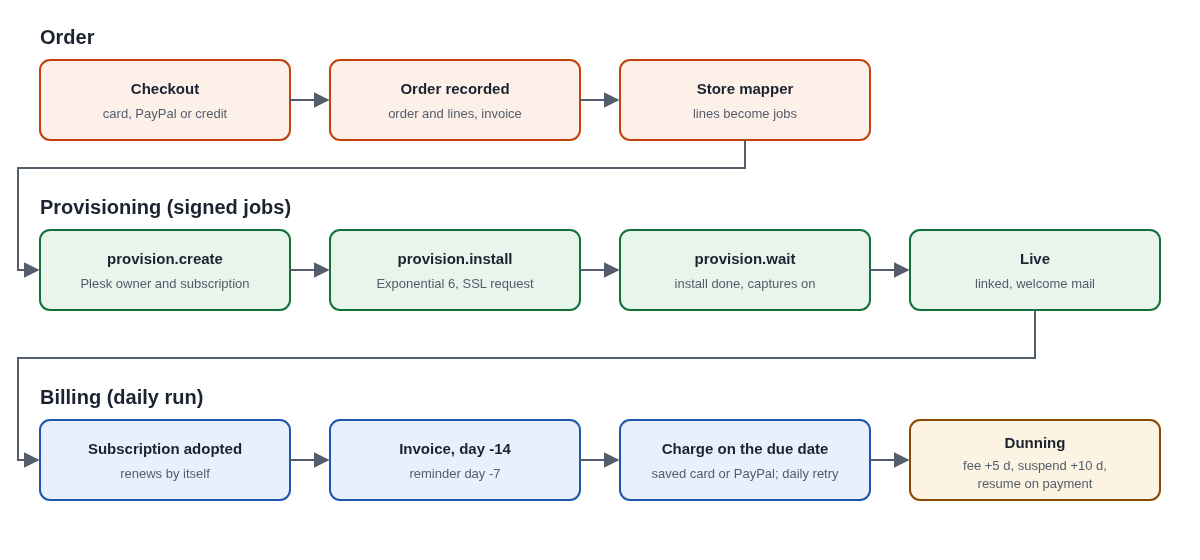
Von der Bestellung über die Bereitstellung zur Abrechnung: Kasse, Bestellung, die signierten Bereitstellungs-Jobs, dann Verlängerungen und Mahnwesen.
  • Die Kasse des Shops erfasst die Bestellung. Ein Mapper macht aus ihren Positionen Jobs.
  • provision.create legt den Plesk-Kunden und das Abonnement an. provision.install installiert Exponential 6 und stellt das SSL-Zertifikat in die Warteschlange. provision.wait wartet auf die Installation und die ersten Backups und verknüpft dann die Website.
  • Der tägliche Abrechnungslauf übernimmt das neue Abonnement und verlängert es von da an.

7 / 20

Zahlungen

  • Stripe: das Payment Element, PaymentIntents, die am Fälligkeitstag off-session mit Idempotenzschlüsseln belastet werden, SetupIntents zum Speichern von Karten, Erstattungen und signierte Webhooks. Jedes Ereignis wird einmal gespeichert und von einem Job angewendet.
  • PayPal (über die Erweiterung sevenx_paypal): Orders v2, Payments v2 und Webhooks für Zahlungen, Vault v3 für gespeicherte PayPal-Konten, die Verlängerungen bezahlen.
  • Rechnungen sind bis zur Zahlung Proforma-Rechnungen und erhalten dann die nächste Nummer einer lückenlosen Reihe. Erstattungen erhalten Gutschriften.
  • Guthaben wird vor jeder Belastung verrechnet.

8 / 20

Domains

  • Dynadot ist der genutzte Registrar: Suche, Registrierung, Verlängerung, Transfer, Sperre und Nameserver über seine REST-API.
  • Ein Adapter für GoDaddy ist umgesetzt, und seine Lesezugriffe sind live. Noch wird aber keine Endung darüber abgewickelt.
  • Die Zahlung des Kunden wird nur vorgemerkt, bis die Registry bestätigt, und bei jedem Fehler freigegeben.
  • Das DNS kann beim Kunden (oder bei Cloudflare), beim Registrar oder bei 7x DNS liegen (Plesk-Zonen auf den Nameservern von 7x).

9 / 20

Hosting auf Plesk

  • Plesk wird über seine Kommandozeile gesteuert (plesk bin, plesk db), lokal oder per SSH, als root und nur vom Runner. Die XML-API wird für die Bereitstellung nicht genutzt.
  • Befehle werden als Argumentlisten gebaut, nie als Shell-Zeile.
  • Kunden fügen auf ihren Hosts Domains, Aliase und Subdomains hinzu, deaktivieren, aktivieren und entfernen sie, im Rahmen der Grenzen ihres Tarifs. Jede Änderung ist ein Job.
  • Die Anmeldung am Control Panel mit einem Klick erzeugt einen Plesk-Anmeldelink über genau eine eng gefasste sudo-Regel.
  • SSL: Zertifikate von Let's Encrypt werden automatisch ausgestellt und verlängert, sobald ein Name auf seinen Server zeigt.
  • Einstellungen der Website zur Selbstbedienung: PHP-Version (Startseite und Redaktionsoberfläche werden vorher und nachher geprüft, mit automatischem Zurücksetzen), Wartungsmodus (Seite 503 mit Retry-After, Redaktionsoberfläche unberührt, Vorschau-Link für 12 Stunden) und Weiterleitungen (exakte Pfade, 301/302, höchstens 50, www und https für die ganze Domain über Plesk). Immer nur eine Änderung zur Zeit, jede als Job.

10 / 20

Backups und Versionskontrolle

  • Captures (Sicherungsstände): Jede Website hat drei Git-Repositorys (Code, Dateien, Datenbank) auf ihrem Server, bei GitLab und auf dem NAS. Sie werden stündlich und nächtlich aktualisiert.
  • Geprüfte Backups: Nach jedem Lauf werden die Stände der drei Kopien verglichen. Die Website zeigt, wann sie zuletzt übereinstimmten.
  • Tägliche Backups: rsync-Snapshots mit Hardlinks und einer wöchentlichen Test-Wiederherstellung. Kunden stellen sie selbst wieder her und laden sie selbst herunter.
  • Die Capture-Sperre: Nichts wird entfernt ohne ein erfolgreiches Capture, das jünger als 24 Stunden ist und auf allen drei Kopien liegt, sowie ein letztes Capture.

11 / 20

Die API für die mobile App

  • Unter katalyst/api/v1, für die mobile App von 7x.
  • Anmeldung mit dem OAuth2-Password-Grant des Kernels: Access-Tokens für 1 Stunde, Refresh-Tokens für 30 Tage (gleitend). Die Tokens sind opak und werden auf dem Server geprüft.
  • Jede Route braucht eine Berechtigung (öffentlich, angemeldet, Käufer, Produkte, Rechnungen, Bestellungen, Tickets) statt OAuth-Scopes.
  • Die Kasse in der App nutzt das Payment Sheet von Stripe. Testzahlungen aktivieren nie eine Bestellung.

12 / 20

Sicherheitsmodell

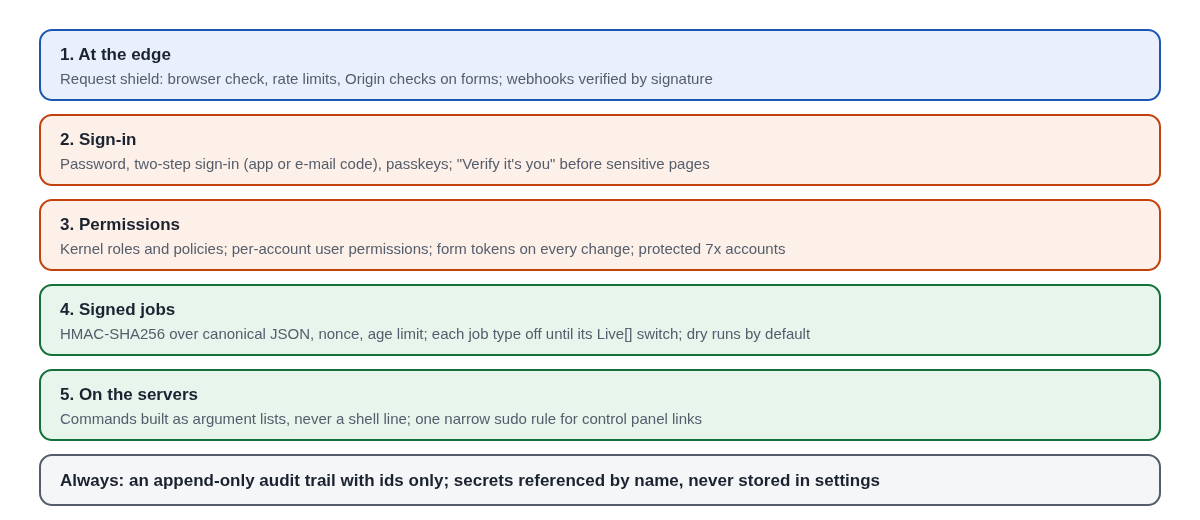
Die Sicherheitsebenen: der Request Shield, die Anmeldung, Berechtigungen, signierte Jobs, die Server und das Audit-Protokoll.

13 / 20

Signierte Jobs und Live-Schalter

  • Jeder Job ist mit HMAC-SHA256 über kanonisches JSON signiert, mit Nonce, Höchstalter und einer Prüfung in konstanter Zeit.
  • Jeder Job-Typ ist aus, bis sein Schalter Live[] an ist. Bis dahin läuft er als Probelauf, der nur plant.
  • Geschützte Konten (die eigenen von 7x) werden auf jedem Weg zu Sperre, Entfernung und Mahnung geprüft. Eine Ablehnung wird im Audit festgehalten.
  • katalyst_audit wird nur ergänzt und enthält IDs, nie personenbezogene Daten.

14 / 20

Geheimnisse

  • Geheimnisse liegen im Secret Store des Kernels und werden unter Setup, Secrets verwaltet. Einstellungen nennen ein Geheimnis, enthalten aber nie seinen Wert.
  • Der Schlüssel zum Signieren der Jobs ist eine Schlüsseldatei, die nur root lesen kann.
  • Passwörter für das Control Panel bleiben auf dem jeweiligen Server, nur für root lesbar.
  • Gespeicherte Zahlungs-Tokens werden mit libsodium versiegelt.

15 / 20

Betrieb: die Timer

TimerWannWas er tut
runnerjede Minuteführt die signierten Jobs aus
domain-sales-process, watchdogjede Minute, alle 15 Min.Domain-Bestellungen und ihr Geld
sync, billing-sync, capture-importstündlichStand von Plesk, Abrechnung und Backups
trialsstündlichkostenlose Testphasen
disk-serversalle 3 StundenSpeicherbelegung
caption, caption-test-restoretäglich, wöchentlichtägliche Backups, Test-Wiederherstellung
domain-check, domain-sales-prices, preflight, reminderstäglichDNS- und SSL-Prüfungen, Preise, Verlängerungen
billing-run, dunning, billing-deadlinetäglichRechnungen, Belastungen, Mahnwesen, Fristen

Eine fehlschlagende Unit sendet einmal pro Stunde eine Warnung per E-Mail, bis sie wieder läuft. Fehlgeschlagene Jobs und Backups eröffnen außerdem Tickets.

16 / 20

Betrieb: Deployment

  • Die Erweiterung ist ein Git-Checkout, der per Fast-Forward auf den geprüften Hauptzweig gebracht wird.
  • Nach einer Änderung werden die Autoloads neu erzeugt, die Caches geleert (auch Valkey) und PHP-FPM sanft neu geladen.
  • Schemaänderungen werden vor dem Code eingespielt, der sie nutzt.
  • Jedes Skript meldet PASS oder FAIL, und eine Änderung wird im Browser geprüft, bevor sie als erledigt gilt.

17 / 20

Der Umstieg von WHMCS

  • Ein Umzugswerkzeug bringt Kunden gruppenweise von WHMCS in die Engine: Wiederkehrende Dienste werden Abonnements, offene Rechnungen werden übernommen, gespeicherte Stripe-Karten weiter genutzt, und jeder Umzug lässt sich zurücknehmen.
  • Der Abrechnungsanbieter wird je Kunde, je Gruppe oder per Voreinstellung gewählt.
  • Im Archivmodus wird jeder WHMCS-Job abgelehnt, und die Synchronisationen lesen WHMCS nicht mehr. Mitarbeiter können den Verlauf weiterhin schreibgeschützt öffnen.
  • Alte Adressen des Kundenbereichs und der Wissensdatenbank antworten mit dauerhaften Weiterleitungen auf ihre neuen Seiten.

18 / 20

Lizenz und Quellcode

  • Katalyst steht unter der GNU General Public License, Version 2 oder später (GPL-2.0-or-later), wie es die Lizenzdatei, composer.json und extension.xml angeben.
  • Den Quellcode verwaltet 7x auf GitLab und GitHub (se7enxweb/sevenx_katalyst). Fragen Sie uns per Ticket nach Zugang.
  • Katalyst baut auf Exponential 6 auf, ebenfalls freie Software unter der GPL.

19 / 20

Geplant, laut Dokumentation

Nur was die Dokumentation des Repositorys als geplant nennt:

  • Mehr für Wiederverkäufer: ein eigener Shop mit Zahlungen über Stripe Connect, eine eigene Portal-Adresse und eigene Rechnungen.
  • Internationale Steuern, möglicherweise über Stripe Tax.
  • Eine SSL-API mit begrenzten, ablaufenden Tokens.
  • Abschalten der eigenen Backups des Control Panels, sobald die täglichen Backups lange genug parallel gelaufen sind.

20 / 20

Als PDF ansehen PDF herunterladen